Por qué el offboarding falla más a menudo que los lanzamientos
Cambiar de hosting, agencia o freelancer debería sentirse como una entrega controlada—no como un apuro después de que el DNS deja de resolver. Lo complicado casi nunca es el sitio nuevo. Es el inventario invisible: quién es dueño del registrador, qué buzón recibe los avisos de renovación, si Search Console todavía lista a un contratista que ya se fue, y si el staging de ayer aún guarda credenciales de producción.
Esta es una lista práctica de offboarding que TwoQM usa con negocios pequeños que dejan o cambian una relación de sitio web, hosting o proveedor digital. No es una crítica de proveedores. Trátela como la hoja de trabajo del día antes del corte.
La mayoría de las historias de “nos mudamos de hosting y todo se rompió” comparten una causa: el acceso vivía en la cabeza de una sola persona—contraseñas compartidas, dominios a nombre de la agencia, analytics bajo un Gmail personal, facturas que cobran una tarjeta que usted no ve. El offboarding hace visible ese stack y luego recupera o rota cada pieza antes de cancelar. Cuando ya cortaron el acceso, la recuperación es más lenta y cara.
Paso 1: Inventarie todo el stack (no solo el sitio)
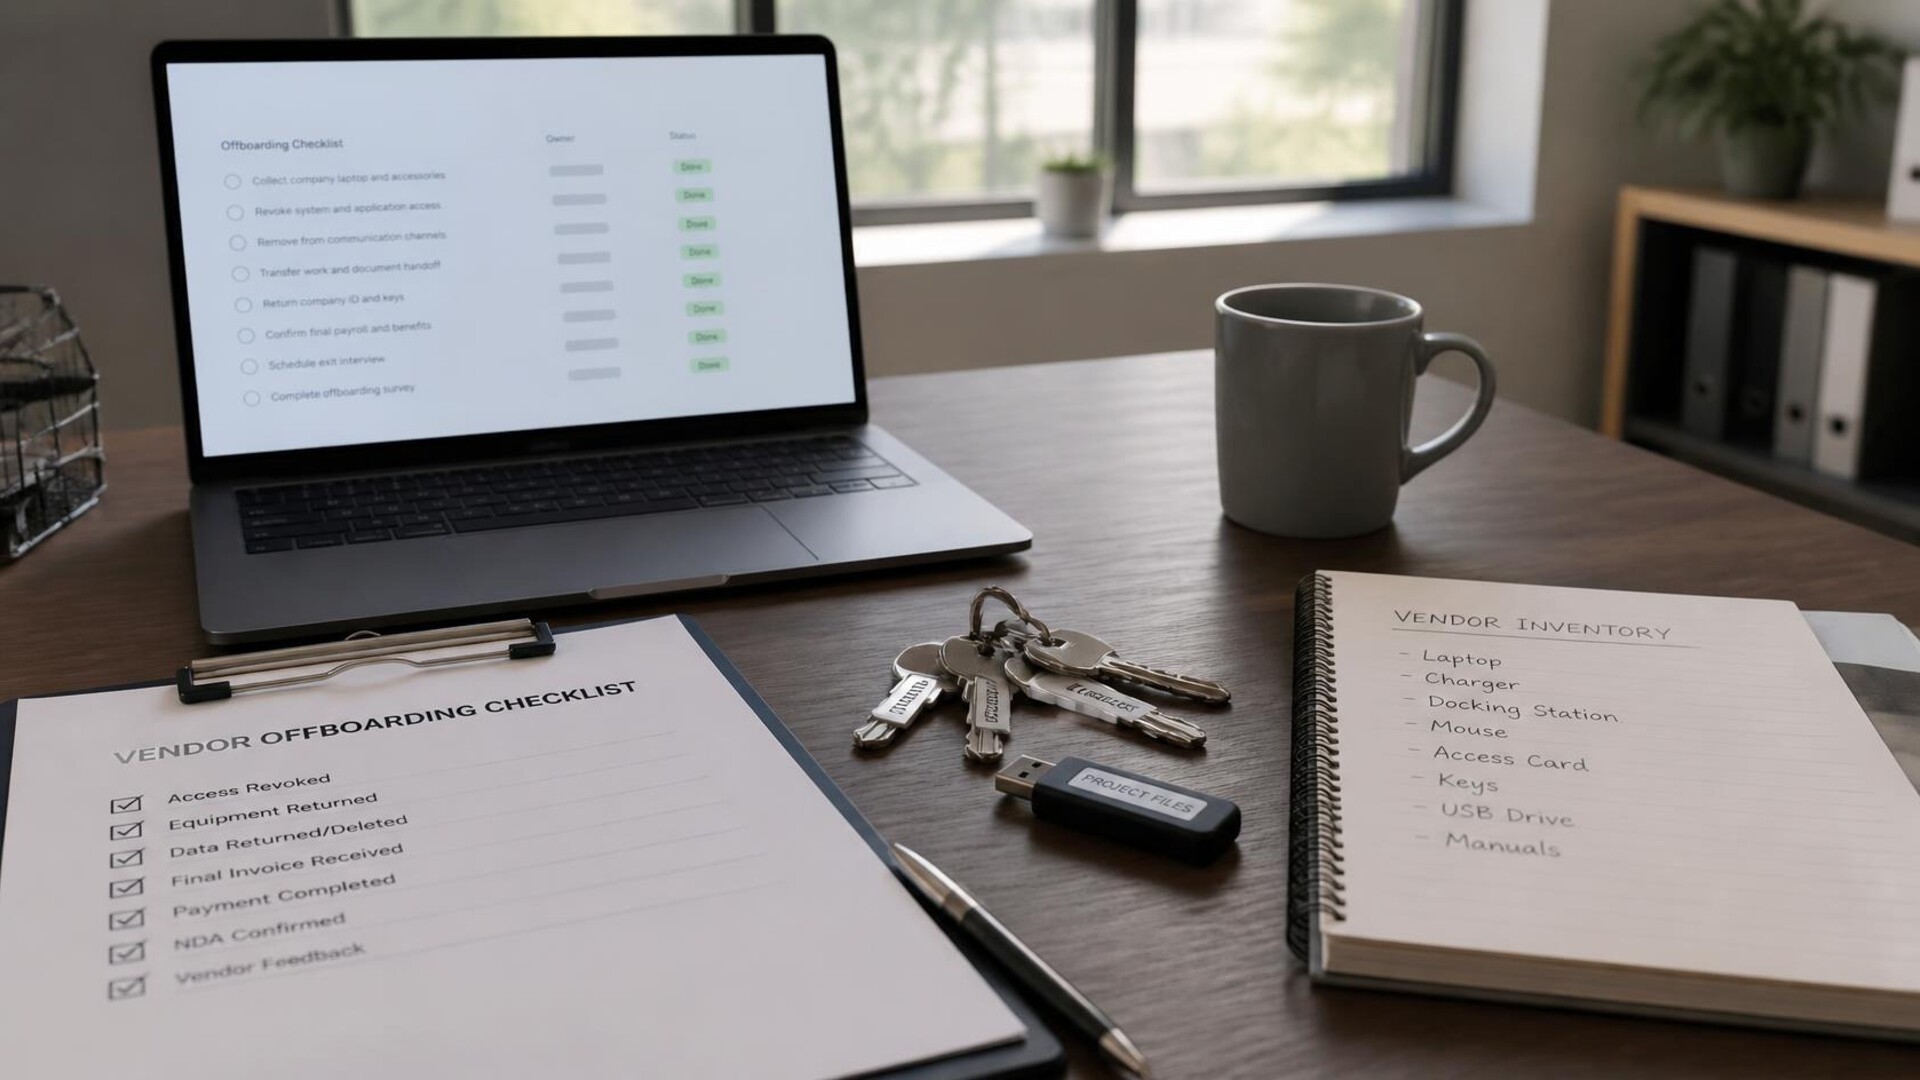
Abra una hoja compartida y nombre un dueño interno de la empresa en cada fila. Columnas mínimas: servicio, URL/acceso, quién lo tiene hoy, quién debe tenerlo después, ¿credenciales recuperadas?, ¿facturación movida?, notas. Recorra estas categorías:
Registrador del dominio — Donde el dominio se renueva, se bloquea y se transfiere. Confirme que el correo y el teléfono de la cuenta son suyos, no del proveedor.
Host de DNS — DNS del registrador, Cloudflare, Route 53 o los nameservers del host. Exporte la lista completa de registros (A, AAAA, CNAME, MX, TXT, SPF/DKIM/DMARC).
Hosting web / VPS / nube — Panel de control, llaves SSH, usuarios SFTP, tokens de deploy y cualquier CDN delante del origen.
Administradores del CMS — WordPress, Webflow, Shopify, Squarespace—cada asiento Administrator / Owner, incluidos los “temporales” de la agencia.
Correo y DNS de correo — Microsoft 365, Google Workspace o correo del host. Confirme que MX y los registros de autenticación seguirán cuadrando después del cambio de DNS.
SSL / certificados — Rutas de auto-renovación (Let’s Encrypt vía host, Cloudflare o certificado comprado). Anote vencimiento y quién puede reemitir.
Respaldos y staging — Dónde viven los backups diarios/semanales, cómo restaurar, y si el staging comparte secretos de producción.
Analytics y Search Console — GA4 (o equivalente), Google Search Console, Bing Webmaster—propiedad (ownership), no solo acceso de “ver”.
Google Business Profile — Managers y owners del perfil del negocio ligado a su sitio.
Facturas, contratos y renovaciones — Tarjetas en auto-pago, retenedores anuales, privacidad del dominio y quién recibe el correo de renovación.
Las filas en blanco son riesgos, no “para después”.
Paso 2: Recupere la propiedad antes de rotar nada
Acceso sin propiedad es un préstamo. Antes de cambiar contraseñas:
Transfiera la administración del dominio a un login del registrador controlado por la empresa (o confirme que ya lo tiene).
Mueva la facturación y la propiedad root/org del hosting a un buzón que su equipo monitorea.
Agregue a su gente como Owners en Search Console, Analytics y Google Business Profile; quite la propiedad solo-del-proveedor donde la plataforma lo permita.
Descargue activos exportables: archivos del sitio, dumps de base de datos, biblioteca de medios, listas de temas/plugins, zona DNS, certificados SSL si usted los tiene, e inventario de contenido.
Recopile documentación: cómo se hacen los deploys, redirects personalizados, cron jobs, destinos de formularios e integraciones de terceros (chat, pagos, reservas).
Pida por escrito la lista de cada cuenta que el proveedor creó “por conveniencia”.
Paso 3: Elimine contraseñas compartidas y rote credenciales
Cuando ya tenga asientos de Owner, rote:
Registrador, DNS, hosting, CMS, admin de correo, CDN, bóveda de backups y staging.
API keys, deploy keys, secretos de webhooks y “app passwords”.
Cualquier contraseña compartida de admin@ / info@ que vivía en un pin de Slack o un PDF titulado “logins”.
Prefiera cuentas de usuarios con nombre y roles en lugar de un superusuario compartido eterno. Active MFA en cada acceso que pueda cambiar DNS, hosting, CMS o correo, y guarde los códigos de recuperación offline—no en el historial de chat del proveedor.
Revogue los asientos del proveedor después de confirmar que su equipo puede entrar y restaurar desde backup—no antes de tener el dump de la base de datos.
Paso 4: Confirme quién puede renovar—y quién recibe la factura
El offboarding no termina si las renovaciones siguen sorprendiéndolo:
Auto-renovación del dominio activa, tarjeta correcta y lock habilitado.
Correos de renovación de hosting y SSL hacia una dirección corporativa monitoreada.
Cancele o transfiera retenedores y asientos sin uso para no pagar acceso fantasma.
Anote por escrito fechas de fin de contrato, periodos de aviso y cualquier cargo por “data hold” o exportación.
Nombre dueños de renovación en la hoja—los dominios vencen en fines festivos cuando nadie es dueño del recordatorio.
Paso 5: Documente contactos de recuperación y un plan de 30 días
Escriba un runbook de una página:
Contactos técnicos primario y de respaldo dentro de su empresa.
Ruta de soporte del registrador y PIN de cuenta si aplica.
Contactos de soporte del host y DNS del stack nuevo.
Dónde viven los backups y la fecha de la última prueba de restauración exitosa.
Quién puede aprobar cambios de emergencia de DNS o MX.
Durante 30 días después del corte, vigile DNS, formularios, entregabilidad de correo, SSL y Search Console. Mantenga el host anterior en solo-lectura o retención pagada hasta completar un drill de restauración en el lado nuevo—si el contrato lo permite.
Lista corta de offboarding
Hoja de inventario completa con dueños nombrados de la empresa
Exportación de zona DNS + registros de autenticación de correo verificados
Dominio, hosting, CMS, Analytics, Search Console y GBP recuperados
Archivos del sitio, base de datos, medios y ruta de restauración en sus manos
Asientos del proveedor removidos; credenciales rotadas; MFA activo
Facturación y contactos de renovación en buzones de la empresa
Contactos de recuperación y lista de vigilancia de 30 días por escrito
Cómo piensa TwoQM sobre las salidas de proveedores
Ayudamos a negocios a operar sitios web, hosting y soporte digital del día a día sin accesos misteriosos. Un offboarding limpio es la misma disciplina que un lanzamiento limpio: inventario, propiedad, backups, credenciales, renovaciones—en papel—antes de que gobiernen las fechas límite.
Si está cambiando de host o cerrando con un proveedor web y quiere un segundo par de ojos en la lista—sin un pitch de ventas disfrazado de migración—comuníquese con TwoQM. Lo mantendremos práctico: qué debe retener, qué puede cancelar y qué verificar antes de que el login anterior deje de funcionar.