Por qué la MFA pertenece a cada acceso que “puede cambiar internet por nosotros”
Si alguien puede cambiar su DNS, renovar su dominio, entrar al hosting o restablecer contraseñas de buzones, puede tumbar su sitio, secuestrar el correo o redirigir a los clientes a una página falsa—sin tocar la red de su oficina. Para un negocio pequeño, esos inicios de sesión de administración suelen ser las cuentas de mayor impacto que posee, y con demasiada frecuencia siguen protegidas por una sola contraseña compartida en una nota adhesiva.
Esta es una lista de verificación práctica que TwoQM recomienda para activar la autenticación multifactor (MFA) en cuentas de administración de hosting, dominio y correo. No es una comparación de proveedores.
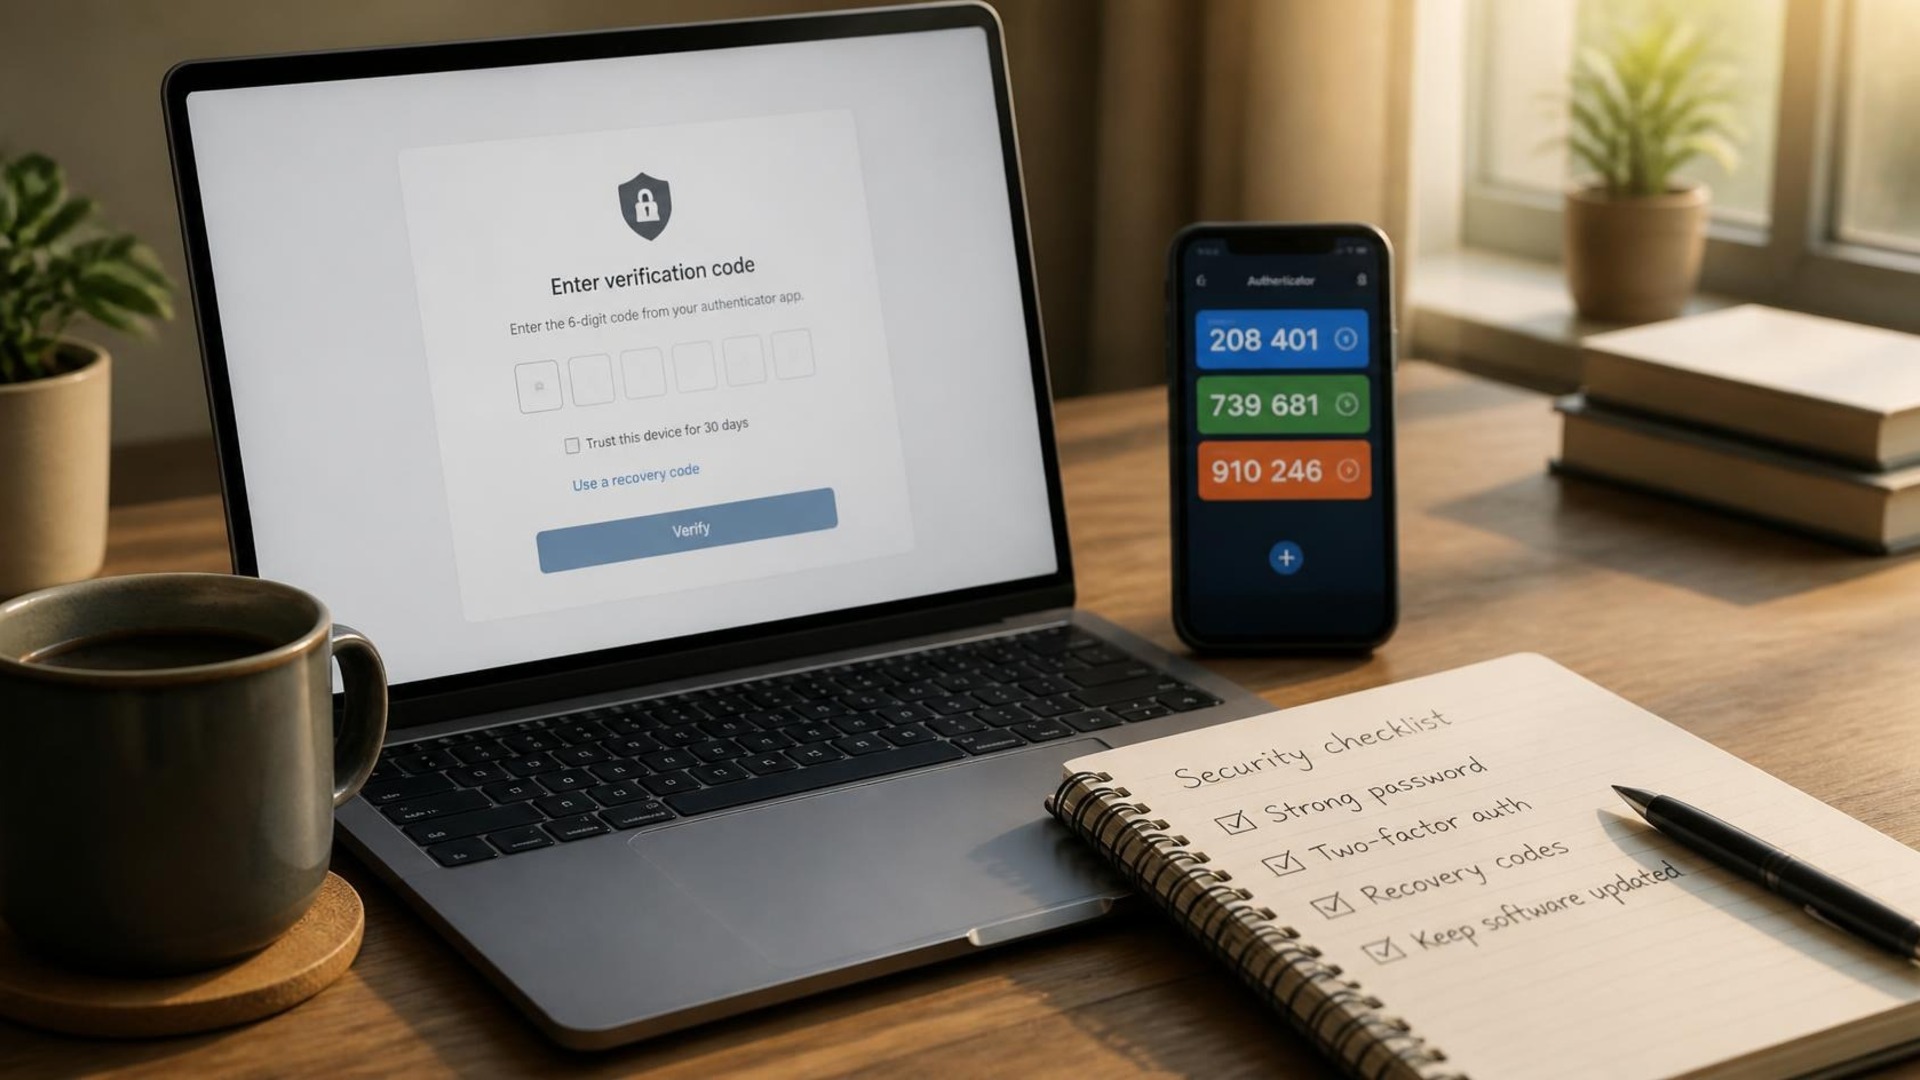
La MFA agrega un segundo factor después de la contraseña—por lo general un código de una app autenticadora, una llave de hardware o (menos preferible) un SMS. Aunque la contraseña se filtre por reutilización, phishing o una laptop de un contratista antiguo, el segundo factor bloquea la mayoría de los secuestros oportunistas.
Las cuentas que más importan no son las redes sociales personales. Son las que pueden:
Cambiar el DNS (registros A, MX, TXT, CNAME)
Renovar, transferir o desbloquear un dominio en el registrador
Desplegar o borrar un sitio en el hosting o en el admin del CMS
Crear buzones, restablecer contraseñas o cambiar reenvíos en el admin de correo
Controlar perfiles de facturación ligados a esos servicios
Trátelas como infraestructura de producción, igual que respaldos y SSL.
Paso 1: Inventarie cada acceso que pueda cambiar DNS, hosting, CMS o correo
No parta de la memoria. Parta de una hoja compartida y nombre responsables:
Registrador de dominio — Donde el dominio se renueva y se transfiere.
Host de DNS — A menudo el registrador; a veces Cloudflare, Route 53 o el panel DNS del host.
Hosting web / VPS / consola en la nube — cPanel, Plesk, panel del host o dueños de organización en la nube.
Admin del CMS — WordPress, Webflow, Shopify, Squarespace—quien tenga rol Administrator / Owner.
Admin de correo — Microsoft 365, Google Workspace o admin de webmail del host que pueda crear usuarios y configurar reenvíos.
CDN / edge / SSL — Paneles que puedan alterar el tráfico antes de su origen.
Facturación y recuperación relacionadas — Cuentas que reciben correos de verificación, teléfonos registrados y tarjetas ligadas a renovaciones.
Columnas mínimas: servicio, URL, responsable principal, responsable de respaldo, estado MFA, ¿códigos de recuperación guardados?, última revisión de acceso.
Paso 2: Active MFA—prefiera apps autenticadoras sobre SMS
Para cada fila que pueda cambiar producción:
Inicie sesión como el responsable (evite logins genéricos compartidos cuando pueda).
Busque Security / 2-Step Verification / MFA en la configuración de la cuenta.
Prefiera una app autenticadora (TOTP) o llave de hardware sobre SMS. El SMS sigue siendo mejor que nada, pero el riesgo de SIM-swap es real en cuentas de alto valor.
Registre dos dispositivos o dos personas donde el proveedor permita respaldos—para que un teléfono perdido no deje a la empresa fuera.
Confirme un inicio de sesión de prueba después de activarlo antes de cerrar la pestaña.
Si un proveedor solo ofrece SMS, actívelo, documente la brecha y revísela cada trimestre.
Paso 3: Guarde los códigos de recuperación fuera de línea—y trátelos como efectivo
La mayoría de las plataformas dan códigos de recuperación de un solo uso al activar MFA. Imprímalos o guárdelos en un sobre sellado / bóveda offline de un gestor de contraseñas que no sea la misma laptop del día a día. No pegue códigos de recuperación en Slack, en un Google Doc titulado “contraseñas” ni en un álbum de capturas del teléfono que también recibe SMS.
Reglas que mantienen la recuperación honesta:
Una copia sellada para el responsable principal; otra para un respaldo nombrado (dueño o directivo de confianza).
Anote la fecha en que se generaron los códigos; regenerelos tras un cambio de personal.
Nunca envíe códigos de recuperación por correo “por si acaso”.
Paso 4: Elimine contraseñas compartidas y asientos de admin huérfanos
Los logins compartidos info@ / admin@ con una sola contraseña que todos conocen derrotan la MFA en cuanto alguien se va con el teléfono del autenticador. Prefiera:
Cuentas de usuario con nombre y roles de admin (Juan, María) en lugar de un solo superusuario compartido.
Limpieza de roles — Quite contratistas, agencias y admins “temporales” del hosting, CMS, Workspace/365 y contactos del registrador.
Contraseñas únicas en un gestor empresarial; MFA también en el gestor.
Contraseñas de apps / tokens API inventariados y revocados cuando alguien se va.
Si debe conservar una cuenta compartida de emergencia, ponga su MFA en una llave de hardware en un cajón con llave y registre cada uso.
Paso 5: Revisión trimestral de acceso (30 minutos en el calendario)
Ponga una revisión recurrente de 30 minutos cuatro veces al año:
Abra la hoja de inventario.
Confirme que cada servicio de alto riesgo sigue con MFA activa y que existen códigos de recuperación.
Quite a quienes ya no necesitan Owner / Administrator.
Revise el lock del registrador, contactos de abuso/técnicos correctos y que el correo de renovación llegue a un buzón monitoreado—no a un empleado que ya no está.
Verifique al azar que las listas de admin del CMS y del correo coincidan con el equipo de hoy.
Escriba la fecha y el nombre de quien revisó en la hoja. La infraestructura que nunca se revisa se degrada.
Lista corta para activar MFA
Registrador, DNS, hosting, CMS, admin de correo y CDN/edge están como filas en una sola hoja
MFA activada en cada uno; app autenticadora preferida sobre SMS
Códigos de recuperación impresos o guardados offline para responsable principal y de respaldo
Contraseñas compartidas eliminadas o controladas como emergencia; roles de personal anterior revocados
Próxima revisión trimestral de acceso agendada con un responsable nombrado
Cómo piensa TwoQM sobre la MFA de administración
Dominios, hosting y admin de correo son las llaves de su presencia pública. Las contraseñas solas no bastan para esas llaves en 2026. Dedique una tarde al inventario, MFA, códigos de recuperación y limpieza de roles, y reduzca con fuerza la probabilidad de que un solo login phishing se convierta en un fin de semana de caída y daño reputacional.
Si quiere una segunda mirada sobre paneles que aún carecen de MFA—o ayuda documentando responsables sin reconstruir todo su stack—TwoQM puede recorrer la lista con usted y dejarle una hoja de operaciones viva, no una charla de una sola vez.